Mark Emelianov

Präsentation · AI World

Eine Welt von Agenten, die funktioniert und konform bleibt.

Viele KI-Agenten, viele Hosts, viele Menschen: Das hält nur zusammen, wenn jede folgenreiche Aktion durch ein Gate läuft, isoliert ist und Nachweise hinterlässt.

Wie eine solche Welt so gebaut wird, dass sie funktioniert, und wie dieselben Bausteine beantworten, was ISO 27001, der EU AI Act und ähnliche Rahmenwerke verlangen.
01

Das Bild

Vier Ebenen, eine Regel

Jede Ebene geht davon aus, dass der Agent über ihr sich irren kann, und begrenzt, was ein Fehler erreichen kann.

  1. MenschenVerantworten die Entscheidungen: genehmigen Merges, legen den Umfang fest, akzeptieren Risiken.
  2. AgentenErledigen die Arbeit in getrennten Schleifen mit messbaren Fortschrittsregeln.
  3. Hosts und PlattformenKlein, isoliert, per Allow-List freigegeben: kein eingehender Port, signierte Nachrichten.
  4. NachweisJeder Schritt hinterlässt eine Aufzeichnung, der ein Auditor folgen kann.
Vertrauenszonen einer Agentenwelt Drei Zonen von links nach rechts: eine Agenten-Sandbox mit begrenzten Zugangsdaten, ein Gate mit Prüfung, Scan und Freigabe durch den Owner, und der gemeinsame Kern. Darunter kleine Hosts, die nur über per Allow-List freigegebene Befehle und signierte Nachrichten ohne eingehenden Port erreichbar sind. Ein Nachweisband darunter zeichnet jeden Übergang auf. Sandboxhier arbeiten die Agentenbegrenzte Zugangsdatenkein Ausweg aus eigener Kraft Gateunabhängige PrüfungMarker-ScanFreigabe durch den Owner Gemeinsamer KernÄnderungen kommen Branch für Branch aneine Instanz pro Organisation Kleine Hosts: per Allow-List freigegebene Befehle, signierte Nachrichten, kein eingehender Port Nachweis: Jeder Übergang hinterlässt eine Aufzeichnung, der andere folgen können
Abbildung: Vertrauenszonen einer Agentenwelt, nur in Rollen dargestellt.

02

Zum Laufen bringen

Harte Kontrollen statt guter Absichten

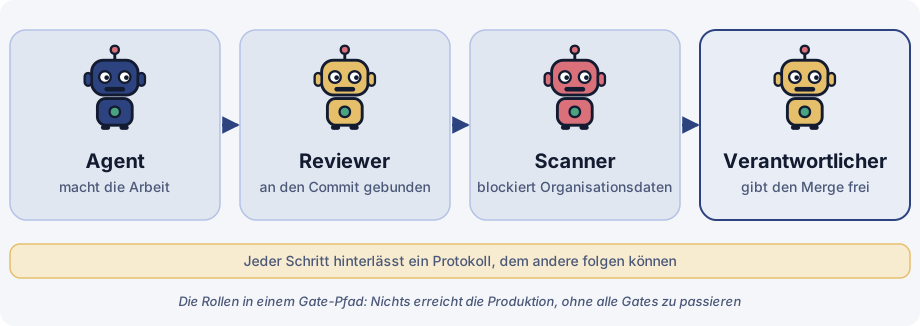
Vier Roboter als Rollen in einem Pfad mit Gates: Der Agent erledigt die Arbeit, der Reviewer ist an den Commit gebunden, der Scanner blockiert Organisationsdaten, der Owner genehmigt den Merge. Jeder Schritt hinterlässt eine Aufzeichnung, der andere folgen können.
Abbildung: die Rollen in einem Pfad mit Gates, als Roboter dargestellt.
Der Pfad mit Gates von der Agentenarbeit bis zur Produktion Fünf Schritte in einer Reihe: Ein Agent arbeitet auf einem Branch, eine unabhängige Prüfung ist an den exakten Commit gebunden, ein Marker-Scan blockiert Organisationsdaten, der Owner genehmigt den Merge, und jeder Schritt hinterlässt eine Aufzeichnung. Agentarbeitet auf einem Branch Prüfenan den Commit gebunden Scanblockiert Org.-Daten Ownergenehmigt den Merge AufzeichnungNachweis bleibt erhalten Nichts erreicht die Produktion, ohne jedes Gate zu passieren Jeder Pfeil geht davon aus, dass der Schritt davor sich irren kann
Abbildung: der Pfad mit Gates von der Agentenarbeit bis zur Produktion.

Thema: Agenten betreiben, ohne abzudriften → Thema: harte Kontrollen →

03

Konform machen

Dieselben Kontrollen, als Nachweis gelesen

Compliance ist kein zweites System: Die Gates und Aufzeichnungen, die die Welt am Laufen halten, sind das, was Auditoren sehen wollen.

Welcher Baustein welche Erwartung beantwortet (zur Orientierung: ISO 27001:2022 Annex A, SOC-2-Kriterien und der EU AI Act für Hochrisikosysteme als Analogie)
BausteinWas er belegtAnknüpfungspunkte im Rahmenwerk
Vom Owner genehmigter MergeEin Mensch entscheidet, bevor eine Änderung live gehtISO 27001 Änderungsmanagement; ein Aufsichtsmuster, vergleichbar mit der menschlichen Aufsicht im EU AI Act (Hochrisikosysteme); NIST AI RMF Govern
Unabhängige, an einen Commit gebundene PrüfungFunktionstrennung; was geprüft wurde, ist das, was ausgeliefert wurdeISO 27001 sichere Entwicklung; SOC 2 Änderungsmanagement
Isolation und Allow-ListsMinimale Rechte; begrenzter SchadensradiusISO 27001 Zugangssteuerung und Konfigurationsmanagement; SOC 2 logischer Zugriff
Signierte Nachrichten und ProtokolleNachvollziehbarkeit, wer was wann getan hatISO 27001 Protokollierung; vergleichbar mit der Aufzeichnungspflicht im EU AI Act (Hochrisikosysteme)
Risikoregister und AufgabenverfolgungBekannte Risiken haben Verantwortliche und TermineISO 27001 Risikobehandlung; ISO/IEC 42001 KI-Managementsystem; NIST AI RMF Map und Manage
Verfolgung der ReadinessLücken gegenüber dem EU AI Act und dem Cyber Resilience Act werden früh sichtbarEU AI Act; EU Cyber Resilience Act

Die Verweise sind Anhaltspunkte, keine Zertifizierungsaussage und keine Rechtsberatung. Prüfen Sie Klauselnummern und Anwendungsdaten gegen die aktuellen Texte, bevor Sie sich darauf verlassen.

04

So fangen Sie an

Fünf Schritte

  1. Erfassen

    Erfassen Sie jeden Agenten, jeden Host und jede Plattform und was sie jeweils berühren können. Was Sie nicht sehen, können Sie nicht steuern.

  2. Isolieren

    Begrenzte Zugangsdaten, Sandboxes, Allow-Lists. Nehmen Sie an, dass jeder Agent sich irren oder manipuliert werden kann.

  3. Gaten

    Unabhängige Prüfung und Freigabe durch einen Owner, bevor etwas die Sandbox verlässt.

  4. Aufzeichnen

    Nachweise als Nebenprodukt erzeugen: signierte Nachrichten, an Commits gebundene Reviews, Aufgabenverlauf.

  5. Auf Rahmenwerke abbilden

    Verknüpfen Sie jede Kontrolle mit der Erwartung, die sie beantwortet, verfolgen Sie die Readiness und prüfen Sie in regelmäßigem Rhythmus.

Die Artikel lesen → Wer dahintersteht → Zusammenarbeit →