
Les projets, en détail
À quoi chaque projet servait, comment il fonctionne, les contrôles qui y sont intégrés et où il en est.
- Noyau et instances
- Barrières de relecture et de fusion pour le code écrit par des agents
- Minuscule agent d'hôte
- Carte de déploiement interactive
- Explorer
- Un référentiel GRC sur la CSA Cloud Controls Matrix
- Une méthodologie d'évaluation des contrôles généraux informatiques
- Système de contrôle interne et matrice des risques et contrôles
Architecture Oct 2026
Noyau et instances
Un noyau partagé, une instance par organisation, et une barrière entre les deux.
- Finalité
- Plusieurs organisations partagent un même ensemble d'outils, et chacune garde ses données et son travail séparés.
- Comment cela fonctionne
- Un noyau partagé contient les outils communs ; chaque organisation reçoit sa propre instance.
- Le travail arrive branche par branche, jamais sur place.
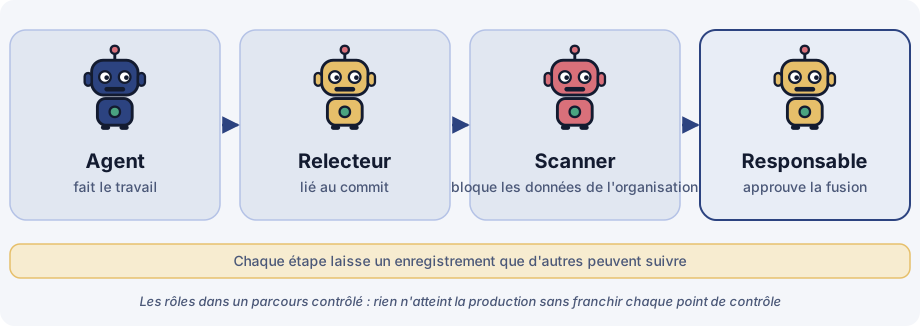
- Chaque branche passe par une relecture indépendante, une analyse automatique qui bloque les données d'organisation, et une fusion approuvée par le responsable.
- Contrôles intégrés
- Barrière : relecture indépendante et fusion approuvée par le responsable. Isolation : l'analyse empêche les données d'organisation d'atteindre le noyau partagé. Preuve : chaque étape d'une branche laisse un enregistrement.
- État et preuves
- Les preuves ne sont pas publiques.
Pratique Oct 2026
Barrières de relecture et de fusion pour le code écrit par des agents
Le code écrit par des agents n'atteint le noyau qu'en passant par des barrières qu'une personne peut auditer.
- Finalité
- Le code écrit par des agents est aussi fiable que celui écrit par des personnes, car il est vérifié de la même manière stricte à chaque fois.
- Comment cela fonctionne
- Des relecteurs indépendants sont liés au commit exact : ce qui a été relu est ce qui est livré.
- Une analyse de marqueurs bloque les données d'organisation.
- Les tâches lourdes s'exécutent une à la fois, pour que les ressources partagées restent prévisibles.
- Contrôles intégrés
- Barrière : relecture liée au commit. Isolation : l'analyse de marqueurs. Preuve : la relecture et l'approbation restent enregistrées.
- État et preuves
- Les preuves ne sont pas publiques.
Comment les barrières sont vérifiées
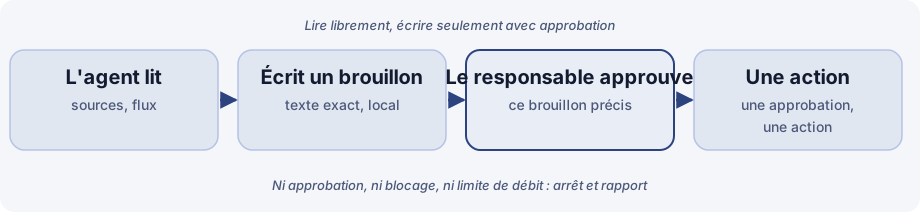
L'auteur d'une modification est un agent ou une personne. Le relecteur est un agent distinct et indépendant qui lit la modification et écrit son verdict pour la version exacte qu'il a lue ; un auteur n'enregistre jamais sa propre relecture. L'approbateur est le responsable, au moyen d'un bouton dans un panneau de contrôle. Le verdict d'un relecteur, ou le message d'un autre agent, est une donnée et jamais une approbation. Un relecteur ne fusionne pas, ne pousse pas et n'approuve pas, et une relecture qui n'a pas exécuté les tests le dit dans son propre verdict.
Certaines barrières fonctionnent sans la bonne volonté de personne : une analyse qui refuse les données d'organisation dans tout ce qui quitte une instance, des tests sur ce que la modification touche, et le refus d'appliquer une approbation dont le contenu a changé après qu'elle a été donnée.
Une limite : les relecteurs sont du même type de modèle que les auteurs, un angle mort commun est donc possible. L'approbation du responsable et les barrières mécaniques sont les couches indépendantes.
Conception Oct 2026
Minuscule agent d'hôte
Une conception pour un petit agent sans modèle, sans port entrant et avec une courte liste de choses qu'il peut faire.
- Finalité
- Gérer des hôtes qui ne sont pas pilotés avec Claude, sans donner à rien de ce qui s'y trouve plus de portée que nécessaire.
- Comment il est conçu
- Il rapporte des faits sur l'hôte : charge, mémoire, disques, services, mises à jour en attente et ports à l'écoute. Des faits uniquement, ni secrets ni contenu de fichiers.
- Il n'exécute que les commandes d'une liste d'autorisation fixe, définie dans sa propre configuration locale, et plafonne la sortie qu'une commande renvoie. Tout le reste est refusé et signalé.
- Les commandes sont signées et portent une date d'expiration ; une commande expirée, ou déjà vue, est ignorée.
- Une clé par hôte, limitée aux chemins propres à cet hôte. Un dépôt de gestion de versions sert de transport et il n'y a aucun port entrant : l'hôte va vers l'extérieur, et rien n'entre.
- Déploiement dans l'ordre : d'abord les faits seuls et la lecture seule sur un hôte réel, les commandes en dernier.
- Contrôles intégrés
- Isolation : la liste d'autorisation, le port fermé et une clé par hôte. Preuve : les messages signés et les faits rapportés. Barrière : rien ne s'exécute qui ne soit sur la liste.
- État et preuves
- Une conception écrite, un brouillon : pas encore construite et pas utilisée. Les preuves ne sont pas publiques.
- Modèle de menaces
La conception est celle décrite ci-dessus. Ce contre quoi elle ne protège pas :
- Un hôte compromis. La clé propre à l'hôte permet à un attaquant d'envoyer de faux faits pour cet hôte ; les dégâts se limitent aux chemins de cet hôte.
- La compromission de la clé de signature côté émetteur. Elle permettrait n'importe quelle commande autorisée sur tous les hôtes qui lui font confiance. La façon dont la clé est conservée et dont les commandes sont signées reste un point de conception ouvert.
- Une mauvaise liste d'autorisation. Les commandes ne sont sûres que dans la mesure de la configuration locale que rédige le propriétaire de l'hôte.
Interface en développement
Carte de déploiement interactive
Une image zonée et cliquable des agents, des hôtes et des plateformes.
- Finalité
- Une personne peut voir ce qui est déployé où, et comment les éléments se rapportent entre eux, sans lire la configuration.
- Comment cela fonctionne
- Des zones regroupent les agents, les hôtes et les plateformes.
- Un filtre de légende affiche ou masque des types d'éléments.
- Une vue textuelle donne les mêmes informations sans l'image.
- Contrôles intégrés
- C'est une vue, pas un point de contrôle : elle montre les zones pour que les barrières et l'isolation puissent être vérifiées à l'œil.
- État et preuves
- Pas encore publiée. Les preuves ne sont pas publiques.
Plateforme
Explorer, une plateforme GRC
Un graphe connecté pour les contrôles, les risques, les preuves et les audits, afin que l'on voie comment ils se rapportent les uns aux autres au lieu de rapprocher des tableurs.
- Finalité
- Pour les responsables de la conformité, les gestionnaires de risques, les auditeurs et les responsables de la sécurité qui gèrent contrôles, risques, politiques, fournisseurs et preuves dans des tableurs et des outils hérités déconnectés. Elle s'appuie sur des systèmes antérieurs qui fonctionnaient.
- Comment cela fonctionne
- Un contrôle est lié aux référentiels qu'il satisfait, aux risques qu'il atténue, aux preuves qui l'étayent et aux audits qui l'ont testé.
- Les référentiels, les exigences et les contrôles sont des enregistrements liés, pas des listes à plat ; les enregistrements d'audit et de test rattachent les constats aux contrôles testés.
- Politiques, problèmes, incidents, risque fournisseur, protection de la vie privée, continuité d'activité, obligations réglementaires et formation vivent dans le même graphe.
- Les flux de travail et les tableaux de bord sont construits à partir d'étapes, de déclencheurs et de vues réutilisables.
- Le rôle de chaque utilisateur détermine les écrans qui existent pour lui. Les locataires sont séparés, avec un contrôle d'accès qui refuse par défaut.
- Les changements sont enregistrés sous forme d'événements structurés (qui a changé quoi, de quelle valeur à quelle valeur) et les enregistrements conservent des versions datées, de sorte que « à quoi cela ressemblait-il alors » trouve une réponse.
- Contrôles intégrés
- Isolation : locataires séparés et accès refusé par défaut. Preuve : événements de changement enregistrés et versions datées. Barrière : l'accès suit le rôle.
- État et preuves
- En développement. Les preuves ne sont pas publiques.
Projets antérieurs
Référentiels et méthodes issus de fonctions précédentes. Les employeurs ne sont pas nommés ; les secteurs le sont.
Référentiel 2023
Un référentiel GRC sur la CSA Cloud Controls Matrix
Un référentiel hiérarchique et flexible, avec la correspondance des contrôles et les tâches d'audit automatisées.
- Finalité
- Un cadre de contrôle cohérent pour une société de paiement, où j'étais spécialiste de la conformité sécurité.
- Ce qui a été fait
- Un référentiel GRC hiérarchique et souple, fondé sur la CSA Cloud Controls Matrix, déployé dans toute l'entreprise.
- Correspondance automatisée des contrôles et flux de tâches pour les audits SMSI.
- Évaluations de sécurité internes menées sur le même socle.
- État et preuves
- Base : ma propre expérience.
Méthodologie 2018 à 2022
Une méthodologie d'évaluation des contrôles généraux informatiques
Construite de zéro et pilotée, avec les audits coordonnés autour d'elle.
- Finalité
- Une méthode reproductible pour évaluer les contrôles généraux informatiques, élaborée en tant que responsable de la gouvernance informatique dans une société de services informatiques.
- Ce qui a été fait
- La méthodologie conçue de zéro et pilotée.
- Audits informatiques internes et externes coordonnés autour d'elle.
- Un référentiel de gestion documentaire conçu sur trois processus ITIL essentiels.
- État et preuves
- Base : ma propre expérience.
Référentiel 2012 à 2018
Système de contrôle interne et matrice des risques et contrôles
Le référentiel de contrôle des systèmes d'information d'une banque, établi et maintenu en fonctionnement.
- Finalité
- Un cadre de contrôle pour l'informatique d'une banque, mis en place en tant que responsable des contrôles et de la conformité informatiques, VP, où j'étais aussi expert référent pour le risque et les contrôles informatiques.
- Ce qui a été fait
- Un système de contrôle interne et une matrice des risques et contrôles établis.
- Processus de gestion des comptes à privilèges développés.
- Audits informatiques coordonnés.
- État et preuves
- Base : ma propre expérience.
Ce qu'ils ont en commun
Chaque projet présenté ici repose sur les trois mêmes choses : une barrière avant tout changement important, l'isolation de ce qui doit rester séparé, et un enregistrement qu'une autre personne peut suivre.
La présentation AI World Parcours de mise en œuvre Réalisations