
Projekti, detaljno
Čemu je svaki projekat služio, kako radi, koje su kontrole ugrađene u njega i dokle je stigao.
Arhitektura okt 2026
Jezgro i instance
Jedno zajedničko jezgro, jedna instanca po organizaciji i kapija između.
- Svrha
- Više organizacija deli jedno telo alata, a svaka zadržava svoje podatke i svoj rad odvojenim.
- Kako radi
- Jedno zajedničko jezgro sadrži zajedničke alate; svaka organizacija dobija svoju instancu.
- Rad stiže granu po granu, nikad na mestu.
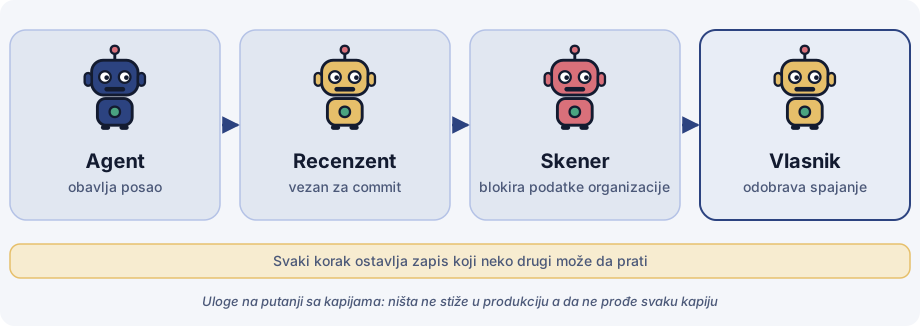
- Svaka grana prolazi nezavisnu recenziju, automatsko skeniranje koje blokira podatke organizacije i spajanje koje odobrava vlasnik.
- Ugrađene kontrole
- Kapija: nezavisna recenzija i spajanje koje odobrava vlasnik. Izolacija: skeniranje sprečava da podaci organizacije stignu do zajedničkog jezgra. Dokaz: svaki korak grane ostavlja zapis.
- Stanje i dokazi
- Dokazi nisu javni.
Praksa okt 2026
Kapije za recenziju i spajanje koda koji pišu agenti
Kod koji pišu agenti stiže u jezgro samo kroz kapije koje osoba može da revidira.
- Svrha
- Kod koji pišu agenti pouzdan je koliko i kod koji pišu ljudi, jer se svaki put proverava na isti čvrst način.
- Kako radi
- Nezavisni recenzenti su vezani za tačan commit, pa je ono što je recenzirano upravo ono što se isporučuje.
- Skeniranje markera blokira podatke organizacije.
- Teški poslovi se izvršavaju jedan po jedan, pa zajednički resursi ostaju predvidivi.
- Ugrađene kontrole
- Kapija: recenzija vezana za commit. Izolacija: skeniranje markera. Dokaz: recenzija i odobrenje ostaju zabeleženi.
- Stanje i dokazi
- Dokazi nisu javni.
Kako se kapije proveravaju
Autor izmene je agent ili osoba. Recenzent je poseban, nezavisan agent koji čita izmenu i upisuje svoju ocenu za tačnu verziju koju je pročitao; autor nikad ne beleži sopstvenu recenziju. Odobravalac je vlasnik, preko dugmeta u kontrolnoj tabli. Ocena recenzenta ili poruka drugog agenta jesu podaci i nikad odobrenje. Recenzent ne spaja, ne šalje i ne odobrava, a recenzija koja nije pokrenula testove to navodi u sopstvenoj oceni.
Neke kapije rade bez ičije dobre volje: skeniranje koje odbija podatke organizacije u svemu što napušta instancu, testovi nad onim čega se izmena dotakla i odbijanje primene odobrenja čiji se sadržaj promenio nakon što je dato.
Ograničenje: recenzenti su isti tip modela kao autori, pa je moguća zajednička slepa tačka. Odobrenje vlasnika i mehaničke kapije jesu nezavisni slojevi.
Dizajn okt 2026
Sićušni host agent
Dizajn malog agenta bez modela, bez dolaznog porta i sa kratkom listom stvari koje sme da radi.
- Svrha
- Da se upravlja hostovima kojima se ne upravlja preko Claudea, a da ništa na njima ne dobije veći domet nego što mu je potrebno.
- Kako je zamišljen
- Izveštava o činjenicama o hostu: opterećenje, memoriju, diskove, servise, čekajuća ažuriranja i otvorene portove. Samo činjenice, bez tajni i bez sadržaja datoteka.
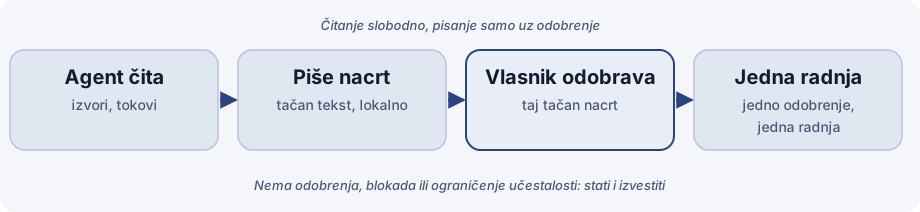
- Izvršava samo komande sa fiksne liste dozvoljenog, definisane u njegovoj lokalnoj konfiguraciji, i ograničava izlaz koji komanda vraća. Sve ostalo se odbija i prijavljuje.
- Komande su potpisane i nose rok važenja; komanda kojoj je rok istekao, ili koja je već viđena, ignoriše se.
- Jedan ključ po hostu, ograničen na putanje tog hosta. Prenosnik je repozitorijum sistema za kontrolu verzija i nema dolaznog porta: host se javlja napolje, a ništa ne dolazi unutra.
- Uvođenje redom: najpre samo činjenice i samo za čitanje na jednom stvarnom hostu, komande poslednje.
- Ugrađene kontrole
- Izolacija: lista dozvoljenog, zatvoreni port i jedan ključ po hostu. Dokaz: potpisane poruke i prijavljene činjenice. Kapija: ništa se ne izvršava ako nije na listi.
- Stanje i dokazi
- Pisani dizajn, nacrt: još nije izgrađen i nije u upotrebi. Dokazi nisu javni.
- Model pretnji
Dizajn je onakav kakav je gore naveden. Od čega ne štiti:
- Kompromitovan host. Sopstveni ključ hosta omogućava napadaču da pošalje lažne činjenice za taj host; šteta je ograničena na putanje tog hosta.
- Kompromitovanje ključa za potpisivanje na strani pošiljaoca. To bi omogućilo svaku dozvoljenu komandu svakom hostu koji mu veruje. Kako se ključ čuva i kako se komande potpisuju ostaju otvorena pitanja dizajna.
- Loša lista dozvoljenog. Komande su bezbedne tek koliko i lokalna konfiguracija koju piše vlasnik hosta.
Interfejs u razvoju
Interaktivna mapa isporuke
Zonirana slika agenata, hostova i platformi na koju se može kliknuti.
- Svrha
- Osoba vidi šta je gde isporučeno i kako su delovi povezani, bez čitanja konfiguracije.
- Kako radi
- Zone grupišu agente, hostove i platforme.
- Filter legende prikazuje ili skriva vrste stvari.
- Tekstualni prikaz daje iste informacije bez slike.
- Ugrađene kontrole
- To je pogled, a ne kontrolna tačka: prikazuje zone da bi se kapije i izolacija mogle proveriti okom.
- Stanje i dokazi
- Još nije objavljeno. Dokazi nisu javni.
Platforma
Explorer, GRC platforma
Jedan povezan graf za kontrole, rizike, dokaze i revizije, da ljudi vide kako su povezani umesto da usklađuju tabele.
- Svrha
- Za rukovodioce usklađenosti, menadžere rizika, revizore i službenike za bezbednost koji vode kontrole, rizike, politike, dobavljače i dokaze u nepovezanim tabelama i zastarelim alatima. Nadograđuje se na ranije funkcionalne sisteme.
- Kako radi
- Kontrola je povezana sa okvirima koje ispunjava, rizicima koje ublažava, dokazima koji je potkrepljuju i revizijama koje su je testirale.
- Okviri, zahtevi i kontrole su povezani zapisi, a ne ravne liste; zapisi revizija i testiranja vezuju nalaze za testirane kontrole.
- Politike, problemi, incidenti, rizik dobavljača, privatnost, kontinuitet poslovanja, regulatorne obaveze i obuke žive u istom grafu.
- Tokovi rada i kontrolne table grade se od ponovo upotrebljivih koraka, okidača i prikaza.
- Uloga svakog posmatrača određuje koji ekrani za njega postoje. Zakupci su odvojeni, uz kontrolu pristupa koja podrazumevano zabranjuje.
- Promene se beleže kao strukturirani događaji (ko je šta promenio, iz koje vrednosti u koju), a zapisi čuvaju datirane verzije, pa se može odgovoriti na pitanje „kako je ovo izgledalo tada“.
- Ugrađene kontrole
- Izolacija: odvojeni zakupci i pristup koji podrazumevano zabranjuje. Dokaz: zabeleženi događaji promena i datirane verzije. Kapija: pristup sledi ulogu.
- Stanje i dokazi
- U razvoju. Dokazi nisu javni.
Raniji projekti
Okviri i metode iz ranijih uloga. Poslodavci nisu imenovani; sektori jesu.
Okvir 2023
GRC okvir na CSA Cloud Controls Matrix
Hijerarhijski, fleksibilan okvir, sa automatizovanim mapiranjem kontrola i zadacima revizije.
- Svrha
- Jedinstven okvir kontrola za kompaniju za plaćanja, u kojoj sam bio specijalista za bezbednosnu usklađenost.
- Šta je urađeno
- Hijerarhijski, fleksibilan GRC okvir zasnovan na CSA Cloud Controls Matrix, uveden u celoj kompaniji.
- Automatizovano mapiranje kontrola i tokovi zadataka za revizije ISMS-a.
- Interne bezbednosne procene vođene na istim osnovama.
- Stanje i dokazi
- Osnova: moje sopstveno iskustvo.
Metodologija 2018. do 2022.
Metodologija procene opštih IT kontrola
Izgrađena od nule i pilotirana, uz koordinaciju revizija oko nje.
- Svrha
- Ponovljiv način procene opštih IT kontrola, izgrađen u ulozi menadžera za upravljanje IT-om u IT uslužnoj kompaniji.
- Šta je urađeno
- Metodologija dizajnirana od nule i pilotirana.
- Interne i eksterne IT revizije koordinisane oko nje.
- Okvir za upravljanje dokumentacijom dizajniran na tri ključna ITIL procesa.
- Stanje i dokazi
- Osnova: moje sopstveno iskustvo.
Okvir 2012. do 2018.
Sistem internih kontrola i matrica kontrole rizika
Okvir kontrola IT-a jedne banke, uspostavljen i održavan u radu.
- Svrha
- Okvir kontrola za IT banke, uspostavljen u ulozi menadžera za IT kontrole i usklađenost, VP, gde sam bio i stručnjak za IT rizik i kontrole.
- Šta je urađeno
- Uspostavljeni Sistem internih kontrola i Matrica kontrole rizika.
- Razvijeni procesi upravljanja privilegovanim nalozima.
- Koordinisane IT revizije.
- Stanje i dokazi
- Osnova: moje sopstveno iskustvo.
Šta im je zajedničko
Svaki projekat ovde počiva na istim tri stvari: kapija pre nego što se išta važno promeni, izolacija onoga što mora ostati odvojeno i zapis koji neko drugi može da prati.