Mark Emelianov

Presentación · AI World

Un mundo de agentes que funciona y cumple.

Muchos agentes de IA, muchos hosts, muchas personas: solo se sostiene si cada acción con consecuencias pasa por una puerta de control, está aislada y deja evidencia.

Cómo se construye un mundo así para que funcione, y cómo los mismos bloques responden a lo que piden ISO 27001, el EU AI Act y marcos similares.
01

El panorama

Cuatro capas, una regla

Cada capa asume que el agente que tiene encima puede equivocarse, y limita lo que un error puede alcanzar.

  1. PersonasSon dueñas de las decisiones: aprueban merges, definen el alcance, aceptan el riesgo.
  2. AgentesHacen el trabajo en bucles separados con reglas de progreso medibles.
  3. Hosts y plataformasPequeños, aislados y con lista de permitidos: sin puerto de entrada, con mensajes firmados.
  4. EvidenciaCada paso deja un registro que un auditor puede seguir.
Zonas de confianza de un mundo de agentes Tres zonas de izquierda a derecha: un sandbox de agentes con credenciales limitadas, una puerta de control con revisión, escaneo y aprobación del responsable, y el núcleo compartido. Debajo, pequeños hosts a los que solo se llega mediante comandos de la lista de permitidos y mensajes firmados, sin puerto de entrada. Una banda de evidencia en la parte inferior registra cada cruce. Sandboxaquí trabajan los agentescredenciales limitadassin salida por sí mismo Compuertarevisión independienteescaneo de marcadoresaprobación del responsable Núcleo compartidolos cambios llegan rama por ramauna instancia por organización Hosts pequeños: comandos de la lista de permitidos, mensajes firmados, sin puerto de entrada Evidencia: cada cruce deja un registro que otra persona puede seguir
Figura: zonas de confianza de un mundo de agentes, dibujadas solo con roles.

02

Que funcione

Controles duros, no buenas intenciones

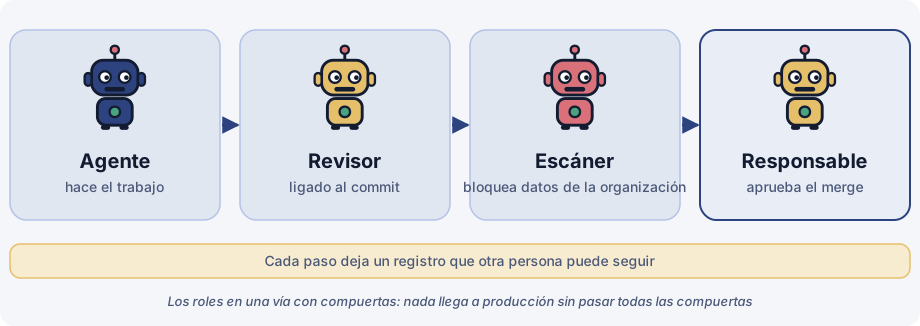
Cuatro robots como roles en un camino con puertas de control: el agente hace el trabajo, el revisor queda ligado al commit, el escáner bloquea los datos de la organización, el responsable aprueba el merge. Cada paso deja un registro que otra persona puede seguir.
Figura: los roles en un camino con puertas de control, dibujados como robots.
El camino con puertas de control, del trabajo del agente a producción Cinco pasos seguidos: un agente trabaja en una rama, una revisión independiente ligada al commit exacto, un escaneo de marcadores que bloquea los datos de la organización, el responsable aprueba el merge y cada paso deja un registro. Agentetrabaja en una rama Revisarligada al commit Escaneobloquea datos de la org. Responsableaprueba el merge Registroevidencia conservada Nada llega a producción sin pasar todas las puertas de control Cada flecha asume que el paso anterior puede equivocarse
Figura: el camino con puertas de control del trabajo del agente a producción.

Tema: ejecutar agentes sin deriva → Tema: controles duros →

03

Que cumpla

Los mismos controles, leídos como evidencia

El cumplimiento no es un segundo sistema: las puertas de control y los registros que hacen funcionar el mundo son lo que los auditores piden ver.

Qué bloque responde a qué expectativa (indicativo: ISO 27001:2022 Anexo A, criterios SOC 2 y, por analogía, el EU AI Act para sistemas de alto riesgo)
BloqueQué evidenciaReferencias a marcos
Merge aprobado por el responsableUna persona decide antes de que el cambio entre en producciónGestión de cambios de ISO 27001; un patrón de supervisión comparable a la supervisión humana del EU AI Act (sistemas de alto riesgo); NIST AI RMF Govern
Revisión independiente ligada a un commitSeparación de funciones; lo que se revisó es lo que se entregóDesarrollo seguro de ISO 27001; gestión de cambios de SOC 2
Aislamiento y listas de permitidosMínimo privilegio; radio de impacto limitadoControl de acceso y gestión de la configuración de ISO 27001; acceso lógico de SOC 2
Mensajes firmados y registrosTrazabilidad de quién hizo qué y cuándoRegistro de eventos de ISO 27001; comparable al mantenimiento de registros del EU AI Act (sistemas de alto riesgo)
Registro de riesgos y seguimiento de tareasLos riesgos conocidos tienen responsables y fechasTratamiento del riesgo de ISO 27001; sistema de gestión de IA de ISO/IEC 42001; NIST AI RMF Map y Manage
Seguimiento de la preparaciónLas brechas frente al EU AI Act y el Cyber Resilience Act se ven prontoEU AI Act; EU Cyber Resilience Act

Las referencias son orientativas, no una afirmación de certificación ni asesoramiento jurídico. Compruebe los números de cláusula y las fechas de aplicación con los textos vigentes antes de basarse en ellos.

04

Cómo empezar

Cinco pasos

  1. Cartografiarlo

    Enumere cada agente, host y plataforma, y a qué puede acceder cada uno. No se puede gobernar lo que no se ve.

  2. Aíslelo

    Credenciales limitadas, sandboxes, listas de permitidos. Asuma que cualquier agente puede equivocarse o ser manipulado.

  3. Póngale una compuerta

    Revisión independiente y aprobación del responsable antes de que nada salga del sandbox.

  4. Regístrelo

    Haga de la evidencia un subproducto: mensajes firmados, revisiones ligadas al commit, historial de tareas.

  5. Alinear con los marcos

    Vincule cada control con la expectativa a la que responde, haga seguimiento de la preparación y revise con un ritmo fijo.

Leer los artículos → Quién está detrás → Trabaje conmigo →