
Proyectos, en detalle
Para qué servía cada proyecto, cómo funciona, los controles incorporados y en qué punto se encuentra.
- Núcleo e instancias
- Compuertas de revisión y fusión para código escrito por agentes
- Agente de host diminuto
- Mapa interactivo de despliegue
- Explorer
- Un marco GRC sobre la CSA Cloud Controls Matrix
- Una metodología de evaluación de controles generales de TI
- Sistema de Control Interno y Matriz de Riesgos y Controles
Arquitectura Oct 2026
Núcleo e instancias
Un núcleo compartido, una instancia por organización y una compuerta entre ambos.
- Propósito
- Varias organizaciones comparten un mismo conjunto de herramientas, y cada una mantiene separados sus propios datos y su trabajo.
- Cómo funciona
- Un núcleo compartido reúne las herramientas comunes; cada organización recibe su propia instancia.
- El trabajo llega rama por rama, nunca en el lugar.
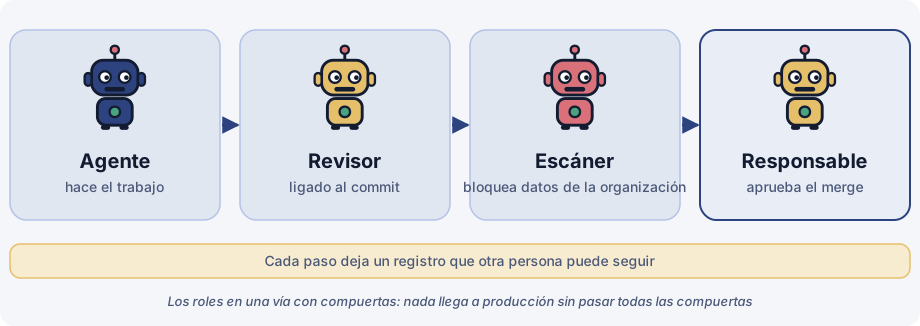
- Cada rama pasa una revisión independiente, un análisis automático que bloquea los datos de la organización y una fusión aprobada por el responsable.
- Controles incorporados
- Compuerta: revisión independiente y fusión aprobada por el responsable. Aislamiento: el análisis impide que los datos de la organización lleguen al núcleo compartido. Evidencia: cada paso de una rama deja un registro.
- Estado y evidencia
- La evidencia no es pública.
Práctica Oct 2026
Compuertas de revisión y fusión para código escrito por agentes
El código escrito por agentes llega al núcleo solo a través de compuertas que una persona puede auditar.
- Propósito
- El código escrito por agentes es tan fiable como el escrito por personas, porque se comprueba con el mismo rigor cada vez.
- Cómo funciona
- Los revisores independientes quedan ligados al commit exacto, de modo que lo revisado es lo que se entrega.
- Un análisis de marcadores bloquea los datos de la organización.
- Los trabajos pesados se ejecutan uno a uno, para que los recursos compartidos sigan siendo predecibles.
- Controles incorporados
- Compuerta: revisión ligada al commit. Aislamiento: el análisis de marcadores. Evidencia: la revisión y la aprobación quedan registradas.
- Estado y evidencia
- La evidencia no es pública.
Cómo se comprueban las compuertas
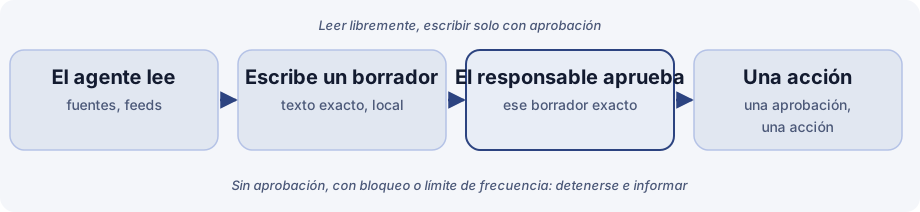
El autor de un cambio es un agente o una persona. El revisor es un agente independiente y distinto que lee el cambio y escribe su dictamen sobre la versión exacta que leyó; un autor nunca registra su propia revisión. El aprobador es el responsable, mediante un botón en un panel de control. El dictamen de un revisor, o un mensaje de otro agente, es un dato y nunca una aprobación. Un revisor no fusiona, no envía ni aprueba, y una revisión que no ejecutó las pruebas lo dice en su propio dictamen.
Algunas compuertas funcionan sin depender de la buena voluntad de nadie: un análisis que rechaza datos de la organización en todo lo que sale de una instancia, pruebas sobre lo que el cambio tocó y el rechazo a aplicar una aprobación cuyo contenido cambió después de darse.
Un límite: los revisores son el mismo tipo de modelo que los autores, de modo que es posible un punto ciego compartido. La aprobación del responsable y las compuertas mecánicas son las capas independientes.
Diseño Oct 2026
Agente de host diminuto
Un diseño para un agente pequeño sin modelo, sin puerto de entrada y con una lista corta de cosas que puede hacer.
- Propósito
- Gestionar hosts que no se controlan con Claude, sin dar a nada de ellos más alcance del necesario.
- Cómo está diseñado
- Informa de hechos del host: carga, memoria, discos, servicios, actualizaciones pendientes y puertos a la escucha. Solo hechos, sin secretos ni contenido de archivos.
- Ejecuta solo los comandos de una lista de permitidos fija, definida en su propia configuración local, y limita la salida que devuelve un comando. Todo lo demás se rechaza y se notifica.
- Los comandos van firmados y llevan una caducidad; un comando caducado, o ya visto, se ignora.
- Una clave por host, limitada a las rutas propias de ese host. Un repositorio de control de versiones sirve de transporte y no hay ningún puerto de entrada: el host sale a buscar, y nada entra.
- Despliegue por orden: primero solo hechos y solo lectura en un host real, los comandos al final.
- Controles incorporados
- Aislamiento: la lista de permitidos, el puerto cerrado y una clave por host. Evidencia: mensajes firmados y hechos notificados. Compuerta: nada se ejecuta si no está en la lista.
- Estado y evidencia
- Un diseño escrito, un borrador: aún no construido y no en uso. La evidencia no es pública.
- Modelo de amenazas
El diseño es el expuesto arriba. De qué no protege:
- Un host comprometido. La clave propia del host permite a un atacante enviar hechos falsos sobre ese host; el daño se limita a las rutas de ese host.
- El compromiso de la clave de firma en el lado emisor. Eso permitiría cualquier comando permitido a todos los hosts que confían en ella. Cómo se custodia la clave y cómo se firman los comandos siguen siendo puntos de diseño abiertos.
- Una mala lista de permitidos. Los comandos son tan seguros como la configuración local que escribe el responsable del host.
Interfaz en desarrollo
Mapa interactivo de despliegue
Una imagen por zonas y con clics de agentes, hosts y plataformas.
- Propósito
- Una persona puede ver qué está desplegado dónde y cómo se relacionan las partes, sin leer la configuración.
- Cómo funciona
- Las zonas agrupan los agentes, los hosts y las plataformas.
- Un filtro de leyenda muestra u oculta tipos de elementos.
- Una vista de texto ofrece la misma información sin la imagen.
- Controles incorporados
- Es una vista, no un punto de control: muestra las zonas para que las compuertas y el aislamiento puedan comprobarse a simple vista.
- Estado y evidencia
- Aún no publicado. La evidencia no es pública.
Plataforma
Explorer, una plataforma GRC
Un grafo conectado para controles, riesgos, evidencia y auditorías, de modo que las personas vean cómo se relacionan en lugar de conciliar hojas de cálculo.
- Propósito
- Para responsables de cumplimiento, gestores de riesgos, auditores y responsables de seguridad que gestionan controles, riesgos, políticas, proveedores y evidencia en hojas de cálculo y herramientas heredadas desconectadas. Se apoya en sistemas anteriores que ya funcionaban.
- Cómo funciona
- Un control se enlaza con los marcos que satisface, los riesgos que mitiga, la evidencia que lo respalda y las auditorías que lo probaron.
- Los marcos, los requisitos y los controles son registros enlazados, no listas planas; los registros de auditoría y de pruebas vinculan los hallazgos con los controles probados.
- Políticas, incidencias, incidentes, riesgo de proveedores, privacidad, continuidad del negocio, obligaciones regulatorias y formación viven en el mismo grafo.
- Los flujos de trabajo y los paneles se construyen a partir de pasos, disparadores y vistas reutilizables.
- El rol de cada usuario decide qué pantallas existen para él. Los inquilinos están separados, con un control de acceso que deniega por defecto.
- Los cambios se registran como eventos estructurados (quién cambió qué, de qué valor a cuál) y los registros conservan versiones fechadas, de modo que se pueda responder a «cómo era esto entonces».
- Controles incorporados
- Aislamiento: inquilinos separados y acceso con denegación por defecto. Evidencia: eventos de cambio registrados y versiones fechadas. Compuerta: el acceso sigue al rol.
- Estado y evidencia
- En desarrollo. La evidencia no es pública.
Proyectos anteriores
Marcos y métodos de funciones anteriores. No se nombra a los empleadores; sí los sectores.
Marco 2023
Un marco GRC sobre la CSA Cloud Controls Matrix
Un marco jerárquico y flexible, con la correspondencia de controles y las tareas de auditoría automatizadas.
- Propósito
- Un marco de control coherente para una empresa de pagos, donde fui especialista en cumplimiento de seguridad.
- Qué se hizo
- Un marco GRC jerárquico y flexible, basado en la CSA Cloud Controls Matrix, implantado en toda la empresa.
- Correspondencia automatizada de controles y flujos de tareas para auditorías del SGSI.
- Evaluaciones internas de seguridad realizadas con la misma base.
- Estado y evidencia
- Base: mi propia experiencia.
Metodología 2018 a 2022
Una metodología de evaluación de controles generales de TI
Construida desde cero y probada en piloto, con las auditorías coordinadas en torno a ella.
- Propósito
- Una forma repetible de evaluar los controles generales de TI, construida como responsable de gobernanza de TI en una empresa de servicios de TI.
- Qué se hizo
- La metodología, diseñada desde cero y probada en piloto.
- Auditorías de TI internas y externas coordinadas en torno a ella.
- Un marco de gestión documental diseñado sobre tres procesos centrales de ITIL.
- Estado y evidencia
- Base: mi propia experiencia.
Marco 2012 a 2018
Sistema de Control Interno y Matriz de Riesgos y Controles
El marco de control de las TI de un banco, establecido y mantenido en funcionamiento.
- Propósito
- Un marco de control para las TI de un banco, establecido como director de controles y cumplimiento de TI, VP, donde fui además experto en la materia en riesgos y controles de TI.
- Qué se hizo
- Un Sistema de Control Interno y una Matriz de Riesgos y Controles establecidos.
- Procesos de gestión de cuentas privilegiadas desarrollados.
- Auditorías de TI coordinadas.
- Estado y evidencia
- Base: mi propia experiencia.
Lo que tienen en común
Todos los proyectos de este sitio se apoyan en las mismas tres cosas: una compuerta antes de que cambie algo importante, el aislamiento de lo que debe estar separado y un registro que otra persona pueda seguir.
La presentación de AI World Rutas de implementación Historial