Mark Emelianov

Presentatie · AI World

Een wereld van agents die werkt en compliant blijft.

Veel AI-agents, veel hosts, veel mensen: het houdt enkel stand als elke ingrijpende actie wordt afgepoort, geïsoleerd en bewijs achterlaat.

Hoe zo’n wereld wordt gebouwd om te werken, en hoe dezelfde bouwstenen antwoord geven op wat ISO 27001, de EU AI Act en vergelijkbare kaders vragen.
01

Het beeld

Vier lagen, één regel

Elke laag gaat ervan uit dat de agent erboven fout kan zijn, en beperkt wat een fout kan bereiken.

  1. MensenZijn eigenaar van de beslissingen: keuren merges goed, bepalen de reikwijdte, aanvaarden risico.
  2. AgentsDoen het werk in afzonderlijke lussen met meetbare voortgangsregels.
  3. Hosts en platformenKlein, geïsoleerd, op een toegestane lijst: geen inkomende poort, ondertekende berichten.
  4. BewijsElke stap laat een registratie na die een auditor kan volgen.
Vertrouwenszones van een agentwereld Drie zones van links naar rechts: een agent-sandbox met beperkte referenties, een poort met review, scan en goedkeuring door de eigenaar, en de gedeelde kern. Daaronder kleine hosts die enkel bereikbaar zijn via commando's op een toegestane lijst en ondertekende berichten zonder inkomende poort. Een bewijsband daaronder legt elke overgang vast. Sandboxhier werken agentsbeperkte referentiesgeen uitweg op eigen kracht Poortonafhankelijke reviewmarkerscangoedkeuring door de eigenaar Gedeelde kernwijzigingen komen branch per branch binnenéén instantie per organisatie Kleine hosts: commando's op een toegestane lijst, ondertekende berichten, geen inkomende poort Bewijs: elke overgang laat een registratie achter die iemand anders kan volgen
Figuur: vertrouwenszones van een agentwereld, enkel getekend met rollen.

02

Laat het werken

Harde beheersmaatregelen, geen goede bedoelingen

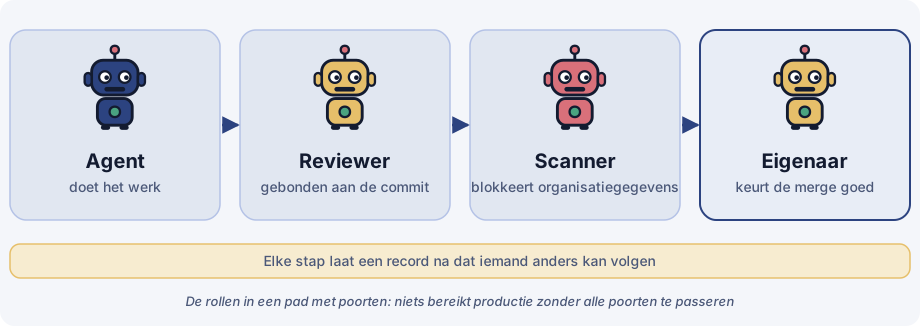
Vier robots als rollen in een afgepoort pad: de agent doet het werk, de reviewer is gebonden aan de commit, de scanner blokkeert organisatiegegevens, de eigenaar keurt de merge goed. Elke stap laat een registratie na die iemand anders kan volgen.
Figuur: de rollen in een afgepoort pad, getekend als robots.
Het afgepoorte pad van agentwerk naar productie Vijf stappen op een rij: een agent werkt op een branch, een onafhankelijke review gebonden aan de exacte commit, een markerscan die organisatiegegevens blokkeert, de eigenaar keurt de merge goed, en elke stap laat een registratie na. Agentwerkt op een branch Beoordelengebonden aan de commit Scanblokkeert org.-gegevens Eigenaarkeurt de merge goed Registratiebewijs bewaard Niets bereikt productie zonder elke poort te passeren Elke pijl gaat ervan uit dat de stap ervoor fout kan zijn
Figuur: het afgepoorte pad van agentwerk naar productie.

Onderwerp: agents laten werken zonder afdrijven → Onderwerp: harde beheersmaatregelen →

03

Laat het compliant zijn

Dezelfde beheersmaatregelen, gelezen als bewijs

Compliance is geen tweede systeem: de poorten en registraties die de wereld laten werken, zijn wat auditors willen zien.

Welke bouwsteen antwoordt op welke verwachting (indicatief: ISO 27001:2022 Annex A, SOC 2-criteria en de EU AI Act voor hoogrisicosystemen bij wijze van analogie)
BouwsteenWat het aantoontAanknopingspunten in kaders
Merge goedgekeurd door de eigenaarEen mens beslist voordat een wijziging live gaatISO 27001-wijzigingsbeheer; een toezichtspatroon vergelijkbaar met menselijk toezicht in de EU AI Act (hoogrisicosystemen); NIST AI RMF Govern
Onafhankelijke review gebonden aan een commitFunctiescheiding; wat is beoordeeld, is wat is opgeleverdISO 27001 veilige ontwikkeling; SOC 2-wijzigingsbeheer
Isolatie en toegestane lijstenMinimale rechten; beperkte impact bij een foutISO 27001 toegangsbeheer en configuratiebeheer; SOC 2 logische toegang
Ondertekende berichten en logsTraceerbaarheid van wie wat deed, en wanneerISO 27001-logging; vergelijkbaar met registratieplicht in de EU AI Act (hoogrisicosystemen)
Risicoregister en taakopvolgingBekende risico's hebben eigenaars en dataISO 27001 risicobehandeling; ISO/IEC 42001 managementsysteem voor AI; NIST AI RMF Map en Manage
Opvolging van gereedheidHiaten ten opzichte van de EU AI Act en de Cyber Resilience Act zijn vroeg zichtbaarEU AI Act; EU Cyber Resilience Act

De aanknopingspunten zijn indicatief, geen certificeringsclaim en geen juridisch advies. Controleer artikelnummers en toepassingsdata aan de hand van de actuele teksten voordat u erop vertrouwt.

04

Hoe te beginnen

Vijf stappen

  1. Breng het in kaart

    Maak een lijst van elke agent, host en elk platform, en waaraan elk kan raken. U kunt niet besturen wat u niet kunt zien.

  2. Isoleer het

    Beperkte referenties, sandboxes, toegestane lijsten. Ga ervan uit dat elke agent fout of gemanipuleerd kan zijn.

  3. Zet er een poort voor

    Onafhankelijke review en goedkeuring door de eigenaar voordat iets de sandbox verlaat.

  4. Leg het vast

    Maak bewijs een bijproduct: ondertekende berichten, aan commits gebonden reviews, taakgeschiedenis.

  5. Koppel aan kaders

    Koppel elke beheersmaatregel aan de verwachting waarop ze antwoordt, volg de gereedheid op en evalueer volgens een vast ritme.

Lees de artikels → Wie erachter zit → Samenwerken →