
Projecten, in detail
Waarvoor elk project bedoeld was, hoe het werkt, welke beheersmaatregelen erin zijn ingebouwd en waar het nu staat.
- Core en instanties
- Review- en mergepoorten voor code die door agents is geschreven
- Kleine host-agent
- Interactieve implementatiekaart
- Explorer
- Een GRC-kader op de CSA Cloud Controls Matrix
- Een methodiek voor de beoordeling van algemene IT-beheersmaatregelen
- Intern beheersingssysteem en risicobeheersingsmatrix
Architectuur Oct 2026
Core en instanties
Eén gedeelde core, één instantie per organisatie en een poort ertussen.
- Doel
- Meerdere organisaties delen één set tooling, en elk houdt zijn eigen gegevens en werk gescheiden.
- Hoe het werkt
- Eén gedeelde core bevat de gemeenschappelijke tooling; elke organisatie krijgt een eigen instantie.
- Werk komt branch per branch binnen, nooit ter plekke.
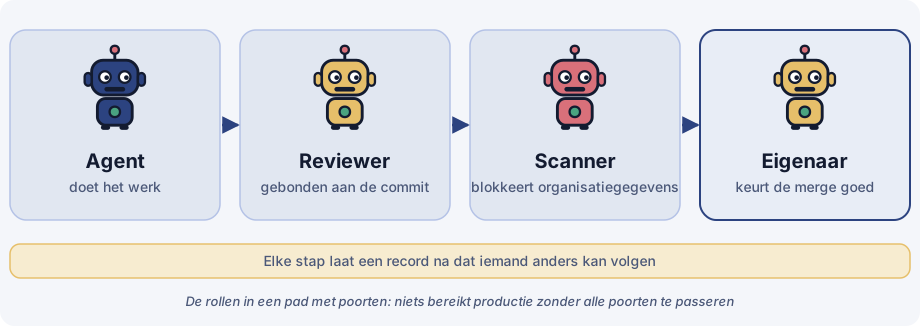
- Elke branch doorloopt een onafhankelijke review, een automatische scan die organisatiegegevens blokkeert en een door de eigenaar goedgekeurde merge.
- Ingebouwde beheersmaatregelen
- Poort: onafhankelijke review en een door de eigenaar goedgekeurde merge. Isolatie: de scan houdt organisatiegegevens uit de gedeelde core. Bewijs: elke stap van een branch laat een registratie na.
- Status en bewijs
- Het bewijs is niet openbaar.
Praktijk Oct 2026
Review- en mergepoorten voor code die door agents is geschreven
Code die door agents is geschreven, bereikt de core alleen via poorten die een persoon kan auditen.
- Doel
- Code die door agents is geschreven, is even betrouwbaar als code van mensen, omdat ze elke keer op dezelfde harde manier wordt gecontroleerd.
- Hoe het werkt
- Onafhankelijke reviewers zijn gebonden aan de exacte commit, zodat wat beoordeeld is ook is wat wordt opgeleverd.
- Een markeringsscan blokkeert organisatiegegevens.
- Zware taken draaien een voor een, zodat gedeelde middelen voorspelbaar blijven.
- Ingebouwde beheersmaatregelen
- Poort: review gebonden aan de commit. Isolatie: de markeringsscan. Bewijs: de review en de goedkeuring blijven vastgelegd.
- Status en bewijs
- Het bewijs is niet openbaar.
Hoe de poorten worden gecontroleerd
De auteur van een wijziging is een agent of een persoon. De reviewer is een aparte, onafhankelijke agent die de wijziging leest en zijn oordeel schrijft voor precies de versie die hij las; een auteur legt nooit zijn eigen review vast. De goedkeurder is de eigenaar, via een knop in een controlepaneel. Het oordeel van een reviewer, of een bericht van een andere agent, is data en nooit een goedkeuring. Een reviewer voegt niet samen, pusht niet en keurt niet goed, en een review die de tests niet heeft uitgevoerd, zegt dat in haar eigen oordeel.
Sommige poorten werken zonder dat iemands goede wil nodig is: een scan die organisatiegegevens weigert in alles wat een instantie verlaat, tests op wat de wijziging raakte, en de weigering om een goedkeuring toe te passen waarvan de inhoud na het geven ervan is gewijzigd.
Een beperking: reviewers zijn hetzelfde soort model als de auteurs, dus een gedeelde blinde vlek is mogelijk. De goedkeuring van de eigenaar en de mechanische poorten zijn de onafhankelijke lagen.
Ontwerp Oct 2026
Kleine host-agent
Een ontwerp voor een kleine agent zonder model, zonder inkomende poort en met een korte lijst van dingen die hij mag doen.
- Doel
- Hosts beheren die niet met Claude worden aangestuurd, zonder iets erop meer bereik te geven dan nodig is.
- Hoe het ontworpen is
- Hij meldt hostfeiten: belasting, geheugen, schijven, services, openstaande updates en luisterende poorten. Alleen feiten, geen geheimen en geen bestandsinhoud.
- Hij voert alleen commando’s uit van een vaste toelatingslijst die in zijn eigen lokale configuratie is vastgelegd, en beperkt de uitvoer die een commando teruggeeft. Al het andere wordt geweigerd en gemeld.
- Commando’s zijn ondertekend en hebben een vervaldatum; een verlopen commando, of een dat al eerder gezien is, wordt genegeerd.
- Eén sleutel per host, beperkt tot de eigen paden van die host. Een versiebeheerrepository dient als transport en er is geen inkomende poort: de host neemt contact op en niets bereikt hem van buitenaf.
- Uitrol in volgorde: eerst alleen feiten en alleen-lezen op één echte host, commando’s als laatste.
- Ingebouwde beheersmaatregelen
- Isolatie: de toelatingslijst, de gesloten poort en één sleutel per host. Bewijs: ondertekende berichten en gemelde feiten. Poort: er draait niets wat niet op de lijst staat.
- Status en bewijs
- Een geschreven ontwerp, een concept: nog niet gebouwd en niet in gebruik. Het bewijs is niet openbaar.
- Dreigingsmodel
Het ontwerp is zoals hierboven beschreven. Waartegen het niet beschermt:
- Een gecompromitteerde host. De eigen sleutel van de host laat een aanvaller valse feiten voor die host sturen; de schade blijft beperkt tot de paden van die host.
- Compromittering van de ondertekeningssleutel aan de verzendende kant. Dat zou elk toegestaan commando mogelijk maken op elke host die die sleutel vertrouwt. Hoe de sleutel wordt bewaard en hoe commando’s worden ondertekend, zijn nog open ontwerppunten.
- Een slechte toelatingslijst. De commando’s zijn maar zo veilig als de lokale configuratie die de hosteigenaar schrijft.
Interface in ontwikkeling
Interactieve implementatiekaart
Een in zones verdeeld, aanklikbaar beeld van agents, hosts en platformen.
- Doel
- Een persoon kan zien wat waar is uitgerold en hoe de onderdelen zich tot elkaar verhouden, zonder configuratie te lezen.
- Hoe het werkt
- Zones groeperen de agents, hosts en platformen.
- Een legendafilter toont of verbergt soorten dingen.
- Een tekstweergave geeft dezelfde informatie zonder het beeld.
- Ingebouwde beheersmaatregelen
- Het is een weergave, geen controlepunt: ze toont de zones zodat de poorten en de isolatie op het oog gecontroleerd kunnen worden.
- Status en bewijs
- Nog niet uitgebracht. Het bewijs is niet openbaar.
Platform
Explorer, een GRC-platform
Eén verbonden graaf voor beheersmaatregelen, risico’s, bewijs en audits, zodat mensen zien hoe ze zich tot elkaar verhouden in plaats van spreadsheets af te stemmen.
- Doel
- Voor compliance-verantwoordelijken, risicomanagers, auditors en beveiligingsverantwoordelijken die beheersmaatregelen, risico’s, beleid, leveranciers en bewijs beheren in losse spreadsheets en verouderde tools. Het bouwt voort op eerdere werkende systemen.
- Hoe het werkt
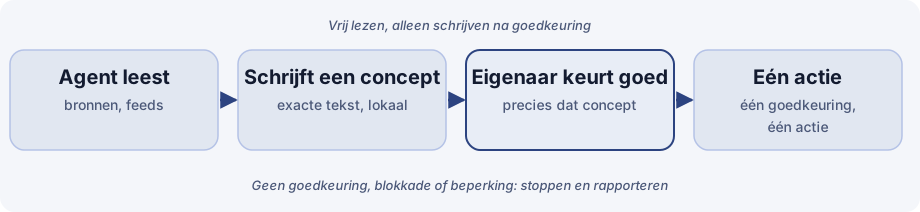
- Een beheersmaatregel is gekoppeld aan de kaders waaraan hij voldoet, de risico's die hij beperkt, het bewijs dat hem ondersteunt en de audits waarin hij is getest.
- Kaders, vereisten en beheersmaatregelen zijn onderling gekoppelde records, geen platte lijsten; audit- en testrecords verbinden bevindingen met de geteste beheersmaatregelen.
- Beleid, issues, incidenten, leveranciersrisico, privacy, bedrijfscontinuïteit, regelgevende verplichtingen en opleidingen bevinden zich in dezelfde graaf.
- Workflows en dashboards worden opgebouwd uit herbruikbare stappen, triggers en weergaven.
- De rol van elke gebruiker bepaalt welke schermen voor hem bestaan. Tenants zijn gescheiden, met toegangsbeheer dat standaard weigert.
- Wijzigingen worden vastgelegd als gestructureerde gebeurtenissen (wie wat wijzigde, van welke waarde naar welke) en records bewaren gedateerde versies, zodat de vraag "hoe zag dit er toen uit" kan worden beantwoord.
- Ingebouwde beheersmaatregelen
- Isolatie: gescheiden tenants en toegang die standaard weigert. Bewijs: vastgelegde wijzigingsgebeurtenissen en gedateerde versies. Gate: toegang volgt de rol.
- Status en bewijs
- In ontwikkeling. Het bewijs is niet openbaar.
Eerdere projecten
Kaders en methodes uit eerdere functies. Werkgevers worden niet genoemd; de sectoren wel.
Kader 2023
Een GRC-kader op de CSA Cloud Controls Matrix
Een hiërarchisch, flexibel kader, met geautomatiseerde koppeling van beheersmaatregelen en geautomatiseerde auditTaken.
- Doel
- Eén samenhangend kader van beheersmaatregelen voor een betalingsbedrijf, waar ik Security Compliance Specialist was.
- Wat er is gedaan
- Een hiërarchisch, flexibel GRC-kader op basis van de CSA Cloud Controls Matrix, bedrijfsbreed uitgerold.
- Geautomatiseerde koppeling van beheersmaatregelen en taakworkflows voor ISMS-audits.
- Interne beveiligingsbeoordelingen op dezelfde basis.
- Status en bewijs
- Grondslag: mijn eigen ervaring.
Methodologie 2018 tot 2022
Een methodiek voor de beoordeling van algemene IT-beheersmaatregelen
Van de grond af opgebouwd en uitgetest, met de audits eromheen gecoördineerd.
- Doel
- Een herhaalbare manier om algemene IT-beheersmaatregelen te beoordelen, opgebouwd als IT Governance Manager bij een IT-dienstverlener.
- Wat er is gedaan
- De methodologie van de grond af ontworpen en getest in een pilot.
- Interne en externe IT-audits daaromheen gecoördineerd.
- Een documentbeheerkader, ontworpen op drie kern-ITIL-processen.
- Status en bewijs
- Grondslag: mijn eigen ervaring.
Kader 2012 tot 2018
Intern beheersingssysteem en risicobeheersingsmatrix
Het beheersingskader voor de IT van een bank, opgezet en operationeel gehouden.
- Doel
- Een kader van beheersmaatregelen voor de IT van een bank, opgezet als IT Controls and Compliance Manager, VP, waar ik ook inhoudelijk expert was voor IT-risico’s en beheersmaatregelen.
- Wat er is gedaan
- Een intern beheersingssysteem en een risico-beheersingsmatrix opgezet.
- Processen voor het beheer van bevoorrechte accounts ontwikkeld.
- IT-audits gecoördineerd.
- Status en bewijs
- Grondslag: mijn eigen ervaring.
Wat ze gemeen hebben
Elk project hier rust op dezelfde drie dingen: een poort voordat iets belangrijks verandert, isolatie van wat gescheiden moet blijven en een registratie die een ander kan volgen.