Mark Emelianov

Presentation · AI World

En värld av agenter som fungerar och förblir regelefterlevande.

Många AI-agenter, många värdar, många människor: det håller ihop bara om varje betydelsefull handling passerar en kontrollpunkt, är isolerad och lämnar bevis.

Hur en sådan värld byggs för att fungera, och hur samma byggstenar svarar mot det som ISO 27001, EU AI Act och liknande ramverk kräver.
01

Bilden

Fyra lager, en regel

Varje lager utgår från att agenten ovanför kan ha fel och begränsar vad ett misstag kan nå.

  1. MänniskorÄger besluten: godkänner sammanslagningar, sätter omfattning, accepterar risk.
  2. AgenterGör arbetet i separata slingor med mätbara framstegsregler.
  3. Värdar och plattformarSmå, isolerade, med tillåtelselistor: ingen inkommande port, signerade meddelanden.
  4. UnderlagVarje steg lämnar ett spår som en revisor kan följa.
Förtroendezoner i en agentvärld Tre zoner från vänster till höger: en agentsandlåda med begränsade inloggningsuppgifter, en kontrollpunkt med granskning, skanning och godkännande av ägaren, samt den gemensamma kärnan. Nedanför, små värdar som nås enbart via kommandon på tillåtelselista och signerade meddelanden utan inkommande port. Ett bevisband längst ner registrerar varje passage. Sandlådaagenter arbetar härbegränsade inloggningsuppgifteringen väg ut på egen hand Portoberoende granskningmarkörskanninggodkännande av ägaren Gemensam kärnaändringar kommer in gren för grenen instans per organisation Små värdar: kommandon på tillåtelselista, signerade meddelanden, ingen inkommande port Bevis: varje passage lämnar ett spår som någon annan kan följa
Figur: förtroendezoner i en agentvärld, återgivna enbart med roller.

02

Få det att fungera

Hårda kontroller, inte goda föresatser

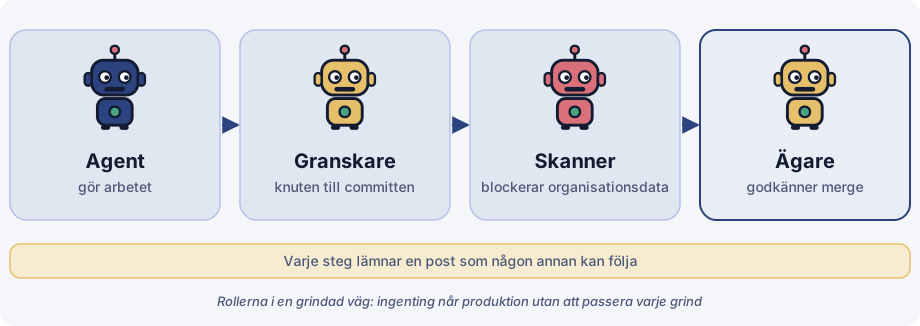
Fyra robotar som roller i en väg med kontrollpunkter: agenten gör arbetet, granskaren är knuten till incheckningen, skannern stoppar organisationsdata, ägaren godkänner sammanslagningen. Varje steg lämnar ett spår som någon annan kan följa.
Figur: rollerna i en väg med kontrollpunkter, återgivna som robotar.
Vägen med kontrollpunkter från agentarbete till produktion Fem steg i rad: en agent arbetar på en gren, en oberoende granskning knuten till exakt den incheckningen, en markörskanning som stoppar organisationsdata, ägaren godkänner sammanslagningen och varje steg lämnar ett spår. Agentarbetar på en gren Granskaknuten till incheckningen Skanningstoppar org.data Ägaregodkänner sammanslagningen Loggbevis sparas Inget når produktion utan att passera varje kontrollpunkt Varje pil utgår från att steget före kan ha fel
Figur: vägen med kontrollpunkter från agentarbete till produktion.

Ämne: köra agenter utan avdrift → Ämne: hårda kontroller →

03

Få det att följa reglerna

Samma kontroller, lästa som bevis

Efterlevnad är inte ett andra system: kontrollpunkterna och spåren som får världen att fungera är det revisorer ber att få se.

Vilken byggsten som svarar mot vilken förväntan (vägledande: ISO 27001:2022 bilaga A, SOC 2-kriterier och EU AI Act för högrisksystem genom analogi)
ByggstenVad den ger bevis förKopplingar till ramverk
Sammanslagning godkänd av ägarenEn människa beslutar innan en ändring går liveISO 27001 ändringshantering; ett tillsynsmönster jämförbart med mänsklig tillsyn i EU AI Act (högrisksystem); NIST AI RMF Govern
Oberoende granskning knuten till en incheckningFunktionsuppdelning; det som granskades är det som levereradesISO 27001 säker utveckling; SOC 2 ändringshantering
Isolering och tillåtelselistorMinsta möjliga behörighet; begränsad skadeverkanISO 27001 åtkomstkontroll och konfigurationshantering; SOC 2 logisk åtkomst
Signerade meddelanden och loggarSpårbarhet för vem som gjorde vad och närISO 27001 loggning; jämförbart med journalföring i EU AI Act (högrisksystem)
Riskregister och uppgiftsspårningKända risker har ägare och datumISO 27001 riskbehandling; ISO/IEC 42001 ledningssystem för AI; NIST AI RMF Map och Manage
Uppföljning av beredskapLuckor mot EU AI Act och Cyber Resilience Act syns tidigtEU AI Act; EU Cyber Resilience Act

Kopplingarna är vägledande, inte ett certifieringspåstående eller juridisk rådgivning. Kontrollera klausulnummer och tillämpningsdatum mot de aktuella texterna innan de åberopas.

04

Så börjar du

Fem steg

  1. Kartlägg

    Förteckna varje agent, värd och plattform, och vad var och en kan beröra. Det som inte syns går inte att styra.

  2. Isolera den

    Begränsade inloggningsuppgifter, sandlådor, tillåtelselistor. Utgå från att varje agent kan ha fel eller manipuleras.

  3. Sätt en port för den

    Oberoende granskning och godkännande av ägaren innan något lämnar sandlådan.

  4. För register över den

    Gör bevis till en biprodukt: signerade meddelanden, incheckningsknutna granskningar, uppgiftshistorik.

  5. Koppla till ramverk

    Länka varje kontroll till den förväntan den svarar mot, följ upp beredskapen och se över i en fast takt.

Läs artiklarna → Vem som står bakom → Arbeta med mig →