
Projekten, i detalj
Vad varje projekt var till för, hur det fungerar, de kontroller som byggts in i det och var det står.
Arkitektur Oct 2026
Kärna och instanser
En gemensam kärna, en instans per organisation och en port däremellan.
- Syfte
- Flera organisationer delar en gemensam uppsättning verktyg, och var och en håller sina egna data och sitt eget arbete åtskilt.
- Så fungerar det
- En gemensam kärna håller de gemensamma verktygen; varje organisation får sin egen instans.
- Arbetet kommer in gren för gren, aldrig på plats.
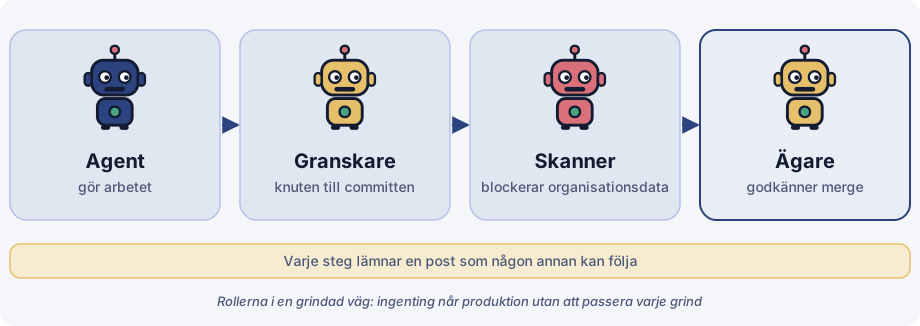
- Varje gren passerar en oberoende granskning, en automatisk skanning som blockerar organisationsdata och en sammanfogning som ägaren godkänt.
- Inbyggda kontroller
- Port: oberoende granskning och en sammanfogning som ägaren godkänt. Isolering: skanningen hindrar organisationsdata från att nå den gemensamma kärnan. Underlag: varje steg i en gren lämnar ett register.
- Status och underlag
- Underlaget är inte offentligt.
Praktik Oct 2026
Granskningsportar och sammanfogningsportar för kod skriven av agenter
Kod skriven av agenter når kärnan bara genom portar som en person kan granska.
- Syfte
- Kod skriven av agenter är lika tillförlitlig som kod skriven av människor, eftersom den kontrolleras på samma hårda sätt varje gång.
- Så fungerar det
- Oberoende granskare är knutna till exakt den commit som skickats in, så det som granskades är det som levereras.
- En markörskanning blockerar organisationsdata.
- Tunga jobb körs ett i taget, så att delade resurser förblir förutsägbara.
- Inbyggda kontroller
- Port: granskning knuten till commiten. Isolering: markörskanningen. Underlag: granskningen och godkännandet finns kvar i registret.
- Status och underlag
- Underlaget är inte offentligt.
Så kontrolleras portarna
Den som gör en ändring är en agent eller en person. Granskaren är en separat, oberoende agent som läser ändringen och skriver sitt utlåtande för exakt den version den läst; en upphovsperson för aldrig in sin egen granskning. Godkännaren är ägaren, via en knapp i en kontrollpanel. En granskares utlåtande, eller ett meddelande från en annan agent, är data och aldrig ett godkännande. En granskare sammanfogar, pushar eller godkänner inte, och en granskning som inte körde testerna säger det i sitt eget utlåtande.
Vissa portar fungerar utan att någon behöver visa god vilja: en skanning som nekar organisationsdata i allt som lämnar en instans, tester av det ändringen berört och en vägran att tillämpa ett godkännande vars innehåll ändrats efter att det gavs.
En begränsning: granskare är samma slags modell som upphovsagenterna, så en gemensam blind fläck är möjlig. Ägarens godkännande och de mekaniska portarna är de oberoende lagren.
Design Oct 2026
Liten värdagent
En design för en liten agent utan modell, utan inkommande port och med en kort lista över vad den får göra.
- Syfte
- Att hantera värdar som inte styrs med Claude, utan att ge något på dem större räckvidd än nödvändigt.
- Så är den utformad
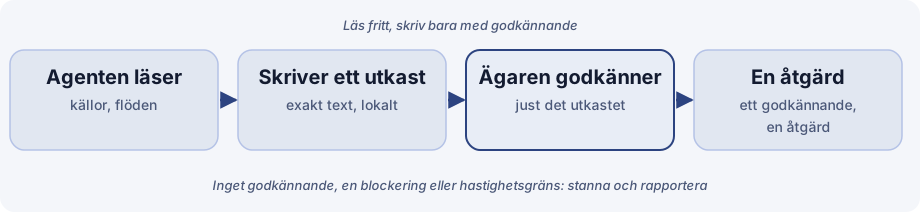
- Den rapporterar fakta om värden: belastning, minne, diskar, tjänster, väntande uppdateringar och lyssnande portar. Endast fakta, inga hemligheter och inget filinnehåll.
- Den kör bara kommandon på en fast tillåtelselista som definieras i dess egen lokala konfiguration, och begränsar den utdata ett kommando returnerar. Allt annat avvisas och rapporteras.
- Kommandon är signerade och har ett utgångsdatum; ett utgånget kommando, eller ett som setts förut, ignoreras.
- En nyckel per värd, begränsad till värdens egna sökvägar. Ett versionshanteringsarkiv är transporten och det finns ingen inkommande port: värden når ut, och inget når in.
- Utrullning i ordning: först enbart fakta och skrivskyddat på en verklig värd, kommandon sist.
- Inbyggda kontroller
- Isolering: tillåtelselistan, den stängda porten och en nyckel per värd. Underlag: signerade meddelanden och rapporterade fakta. Port: inget körs som inte står på listan.
- Status och underlag
- En skriven design, ett utkast: ännu inte byggd och inte i bruk. Underlaget är inte offentligt.
- Hotmodell
Designen är som angiven ovan. Det den inte skyddar mot:
- En komprometterad värd. Värdens egen nyckel låter en angripare skicka falska fakta för just den värden; skadan är begränsad till den värdens sökvägar.
- Komprometterad signeringsnyckel på sändarsidan. Det skulle tillåta vilket tillåtet kommando som helst till varje värd som litar på den. Hur nyckeln förvaras och hur kommandon signeras är fortfarande öppna designpunkter.
- En dålig tillåtelselista. Kommandona är bara så säkra som den lokala konfiguration som värdens ägare skriver.
Gränssnitt under utveckling
Interaktiv driftkarta
En zonindelad, klickbar bild av agenter, värdar och plattformar.
- Syfte
- En person kan se vad som är utplacerat var, och hur delarna hänger ihop, utan att läsa konfiguration.
- Så fungerar det
- Zoner grupperar agenterna, värdarna och plattformarna.
- Ett förklaringsfilter visar eller döljer slags objekt.
- En textvy ger samma information utan bilden.
- Inbyggda kontroller
- Det är en vy, inte en kontrollpunkt: den visar zonerna så att portarna och isoleringen kan kontrolleras med blotta ögat.
- Status och underlag
- Ännu inte släppt. Underlaget är inte offentligt.
Plattform
Explorer, en GRC-plattform
En sammanhängande graf för kontroller, risker, underlag och revisioner, så att människor ser hur de hänger ihop i stället för att stämma av kalkylblad.
- Syfte
- För regelefterlevnadsansvariga, riskchefer, revisorer och säkerhetsansvariga som driver kontroller, risker, policyer, leverantörer och underlag i osammanhängande kalkylblad och äldre verktyg. Den bygger på tidigare fungerande system.
- Så fungerar det
- En kontroll länkas till de ramverk den uppfyller, de risker den minskar, det bevis som stöder den och de revisioner som har testat den.
- Ramverk, krav och kontroller är länkade poster, inte platta listor. Revisions- och testposter kopplar iakttagelser tillbaka till de kontroller som testats.
- Policyer, avvikelser, incidenter, leverantörsrisk, integritet, kontinuitetsplanering, regulatoriska skyldigheter och utbildning finns i samma graf.
- Arbetsflöden och instrumentpaneler byggs av återanvändbara steg, utlösare och vyer.
- Varje tittares roll avgör vilka skärmar som finns för den personen. Klienter är åtskilda, med åtkomstkontroll som nekar som utgångsläge.
- Ändringar registreras som strukturerade händelser (vem som ändrade vad, från vilket värde till vilket) och poster har daterade versioner, så att frågan "hur såg detta ut då" går att besvara.
- Inbyggda kontroller
- Isolering: åtskilda klienter och åtkomst som nekar som utgångsläge. Bevis: registrerade ändringshändelser och daterade versioner. Grind: åtkomst följer rollen.
- Status och underlag
- Under utveckling. Bevisen är inte offentliga.
Tidigare projekt
Ramverk och metoder från tidigare roller. Arbetsgivarna nämns inte vid namn; branscherna gör det.
Ramverk 2023
Ett GRC-ramverk på CSA Cloud Controls Matrix
Ett hierarkiskt, flexibelt ramverk, med kontrollmappningen och revisionsuppgifterna automatiserade.
- Syfte
- Ett enhetligt kontrollramverk för ett betalningsbolag, där jag var Security Compliance Specialist.
- Vad som gjordes
- Ett hierarkiskt, flexibelt GRC-ramverk baserat på CSA Cloud Controls Matrix, utrullat i hela företaget.
- Automatiserad kontrollmappning och uppgiftsflöden för ISMS-revisioner.
- Interna säkerhetsbedömningar som genomfördes på samma grund.
- Status och underlag
- Underlag: min egen erfarenhet.
Metodik 2018 till 2022
En metod för bedömning av generella IT-kontroller
Byggd från grunden och pilottestad, med revisionerna samordnade runt den.
- Syfte
- Ett upprepbart sätt att bedöma generella IT-kontroller, byggt som IT Governance Manager i ett IT-tjänsteföretag.
- Vad som gjordes
- Metodiken utformades från grunden och pilottestades.
- Interna och externa IT-revisioner samordnades runt den.
- Ett ramverk för dokumenthantering, utformat kring tre centrala ITIL-processer.
- Status och underlag
- Underlag: min egen erfarenhet.
Ramverk 2012 till 2018
Internkontrollsystem och riskkontrollmatris
Kontrollramverket för en banks IT, upprättat och hållet i drift.
- Syfte
- Ett kontrollramverk för en banks IT, upprättat som IT Controls and Compliance Manager, VP, där jag också var ämnesexpert för IT-risk och IT-kontroller.
- Vad som gjordes
- Ett internt kontrollsystem och en riskkontrollmatris upprättades.
- Processer för hantering av privilegierade konton utvecklades.
- IT-revisioner samordnades.
- Status och underlag
- Underlag: min egen erfarenhet.
Det de har gemensamt
Varje projekt här vilar på samma tre saker: en port innan något viktigt ändras, isolering av det som måste hållas isär och ett register som någon annan kan följa.
Presentationen om AI World Vägar till genomförande Tidigare arbete