
Semantisk webb · Compliance · Artikel 3 · Utkast
Regelefterlevnad som graf, inte som kalkylblad
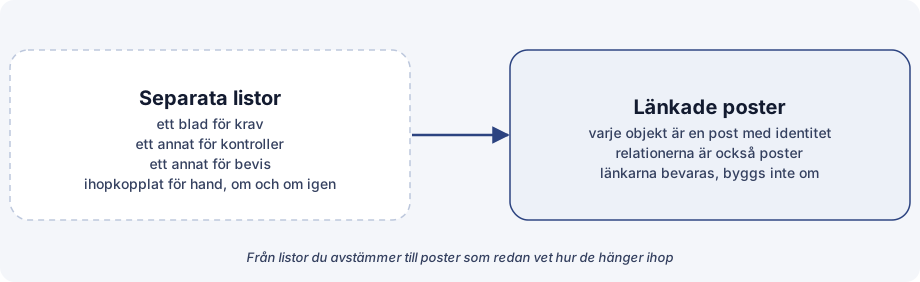
Fråga ett compliance-team hur ett krav uppfylls och du får ofta en rundtur bland kalkylblad. Ett blad listar kraven. Ett annat listar kontrollerna. Ett tredje håller bevisen, ett fjärde riskerna, och revisionsavvikelserna finns i en rapport. Svaret finns, men någon måste foga ihop bladen för hand, och nästa person gör det om igen.
Tanken bakom den semantiska webben erbjuder ett annat sätt att hålla samma information.
Tanken i klartext
Den semantiska webbens tanke är att publicera data som länkade, maskinläsbara påståenden: den här saken hör ihop med den där saken på det här sättet. Varje sak har en egen identitet, och relationerna är en del av datan, inte något en läsare måste dra slutsatser om. En samling sådana påståenden är en kunskapsgraf.
För styrning, risk och compliance (GRC) betyder det en liten vaneförändring. Ett krav, en kontroll, ett bevis, en risk och en revisionsavvikelse slutar vara rader i olika listor. Var och en blir en post med en identitet, och länkarna mellan dem blir också poster.
Hur en kontroll ser ut i en graf
Ta en kontroll. Den uppfyller ett krav. Den begränsar en risk. Den stöds av bevis. Den testades i en revision, och testet gav en avvikelse. I en graf är vart och ett av de påståendena en länk från kontrollen till en annan post, och varje länk säger vem som gjorde den, när och på vilken grund.
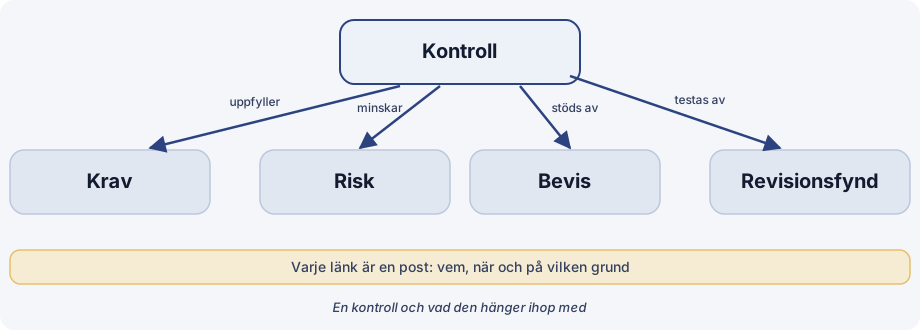
Inget exotiskt behövs för att se nyttan. Frågan ”hur uppfylls det här kravet, och hur vet vi det?” blir en vandring längs länkarna, inte en rundtur bland blad.
Vad det möjliggör
Spårbarhet. Från ett krav kan du följa länkarna till kontrollen, beviset och det senaste testet, och tillbaka från en avvikelse till den kontroll den gäller. Spåret är själva datan.
Mappning mellan ramverk. Krav från olika ramverk efterfrågar ofta ungefär samma sak. I en graf skriver du kontrollen en gång och länkar den till varje krav den besvarar, så en post tjänar flera källor och en lucka syns som ett krav utan någon kontroll bakom sig.
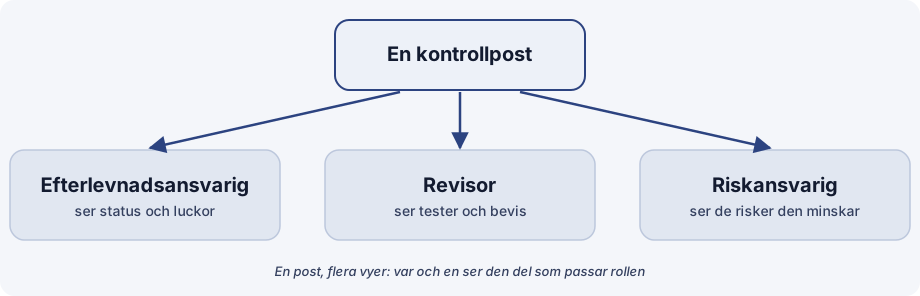
En post, flera vyer. Eftersom fakta hålls en gång kan varje person få se den del som passar sin roll: compliance-ansvarig ser status och luckor, revisorn ser test och bevis, riskansvarig ser de risker kontrollen begränsar. Ingen har en privat kopia.
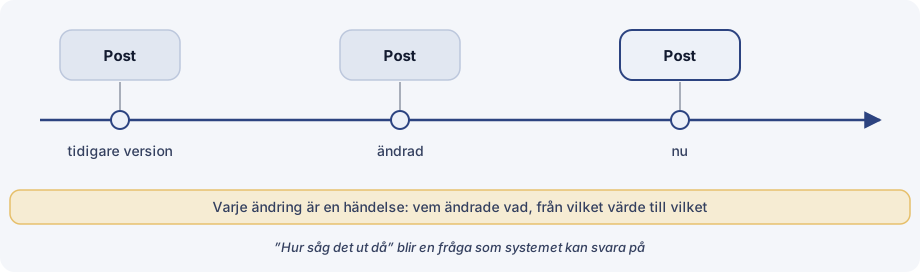
”Hur såg det här ut då”. Tid är en del av modellen på två sätt. En post behåller daterade versioner, och varje ändring registreras också som en händelse: vem som ändrade vad, från vilket värde till vilket. Tillsammans gör de att en posts tidigare tillstånd kan läsas tillbaka, så att frågor som revisorer ställer om en viss tidpunkt slutar vara arkeologi.
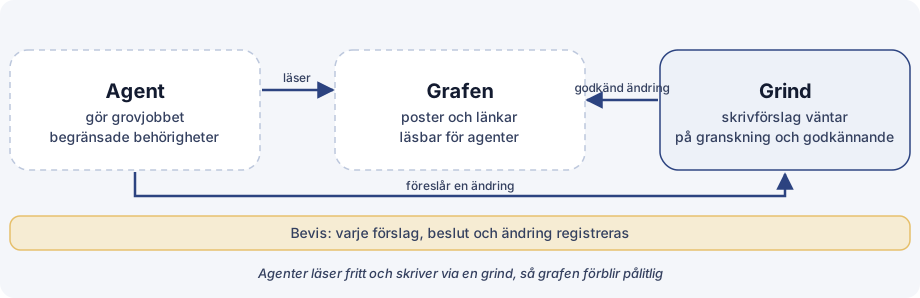
En plats där agenter kan läsa och skriva, med grindar. En graf är något programvaruagenter kan läsa direkt, eftersom strukturen är uttrycklig. Att skriva är en annan sak. I samma anda som kontrollerna från den första artikeln i den här serien läser en agent fritt men föreslår ändringar via en grind: granskning, godkännande från ägaren och en post över beslutet. Grafen förblir pålitlig eftersom det som kommer in i den har godkänts och går att spåra.
Där en graf förlorar mot ett kalkylblad
En graf är inte gratis, och den är inte alltid det bättre verktyget. Fyra ärliga kostnader:
- Underhåll. Länkar måste skapas och hållas aktuella. En rad i ett kalkylblad kan rättas på en minut; en relation måste rättas överallt där den används.
- En inaktuell länk är värre än en inaktuell rad. En inaktuell rad ser inaktuell ut. En inaktuell länk ser ut som ett faktum, och varje fråga som vandrar längs den ärver felet med självsäkerhet. Länkar behöver en källa, ett datum och ett sätt att markeras som ersatta.
- Modellunderhåll. Ett gemensamt ordförråd av posttyper och länktyper hjälper bara så länge någon äger det. Utan ägare driver det iväg, eller växer tills ingen underhåller det.
- Datakvalitet. En graf gör dåliga data mer synliga, inte bättre. Dubbletter, namn i fritext och saknade identifierare blir trasiga eller dubblerade länkar.
För en liten, stabil fråga som ett team besvarar är ett kalkylblad snabbare och billigare. En graf tjänar in sin kostnad när samma fakta läses av många människor och många verktyg, när relationer betyder mer än rader och när historiken måste kunna besvaras.
Varför den passar just det här området
Styrning, risk och compliance är ett område om relationer: vad som krävs, vad som görs åt det, vad som visar att det gjordes, vad som ändå kan gå fel och vad en oberoende granskare fann. Kalkylblad håller sakerna och lämnar relationerna åt människor. En graf håller båda, och så flyttas arbetet från att stämma av till att läsa.
Den passar också seriens argument. Hårda kontroller för agenter och compliance som kan automatiseras vilar båda på samma sak: uttryckliga, länkade, registrerade fakta som en människa eller en agent kan följa och kontrollera.
Att ta med sig
Håll kravet, kontrollen, beviset, risken och avvikelsen som länkade poster, registrera varje ändring som en händelse och låt agenter läsa fritt och skriva bara genom en grind. Spårbarhet, historik och mappning kommer då ur strukturen, inte ur ansträngning.